时策科技 Timstrat OS 上的数据旅程
从传感器采集到跨端流转,时策科技以系统级设计安排数据的来路与去向。当用户戴着 Timstrat Watch 抬腕看一眼时间,手表上的心率传感器、加速度计与屏幕状态记录,随即产生若干条数据。这些数据会去哪里?是在手表里安全留存,还是会同步到云端?会不会在 Timstrat Pad 上同样可见?这背后,是时策科技独立研发的操作系统 Timstrat OS 在数据架构层面给出的清晰答案。
贵州时策智能科技有限公司(英文简称 SHICE TECH,下称“时策科技”)将“衔接 Timstrat 生态”确立为 Timstrat OS 的关键能力之一。在数据层面,时策科技赋予这一能力明确的含义:让信息在智能设备、智能穿戴与云端之间按规则有序流动,让每一台设备协同运转,而不是各自为政。沿着一条数据的旅程从前往后走,时策科技在系统架构上的设计思路清晰可见。
旅程的起点,是数据在设备端的诞生。手表上的心率、血氧、活动与睡眠信息,平板上的使用行为、通知记录与应用操作,首先由传感器和系统服务采集。时策科技在这一层确立的设计取向是“端侧优先”——能在本地完成处理的信息,就留在设备上;只有需要跨端同步、云端推理或长期归档的数据,才会进入上行通道。这种端云分工的思路,让穿戴设备在功耗与续航上更有保障,也为用户带来更稳定的使用体验。
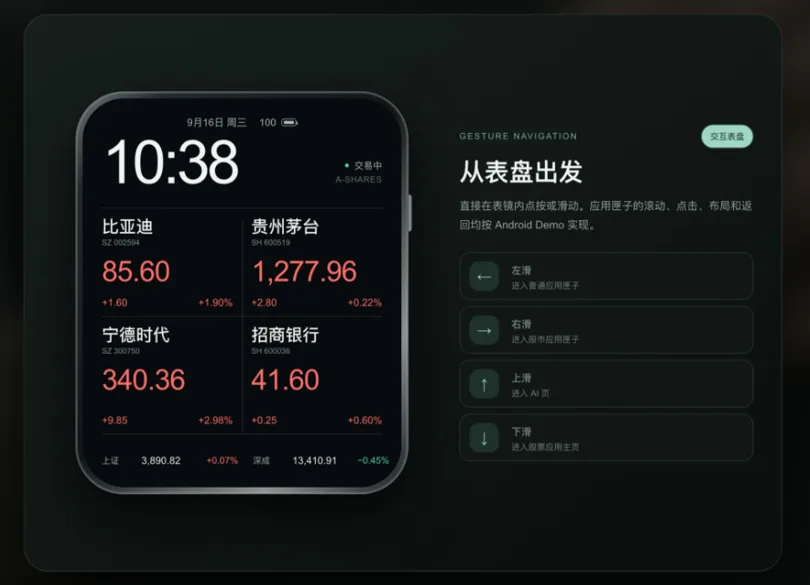
数据离开设备之后,进入账号体系这一站。时策科技为 Timstrat 生态构建了统一账号体系,用户在平板与手表上登录同一账号后,关注标的、使用偏好、任务记录与健康信息即可在多端之间顺畅延续。操作系统在这一层负责设备身份识别、账号鉴权与同步调度,并根据数据类型安排同步节奏——通知与任务状态保持实时,健康与使用记录则在设备空闲时批量同步。断网状态下系统依然独立工作,网络恢复后自动完成数据合并,多端信息始终一致。
数据抵达云端之后,会被不同的上层能力调用。Timstrat AI 在做金融信息整理时,调用的是行情与资讯数据,定位为分析辅助工具,不构成投资建议;Timstrat X 在承接长时任务时,调用的是任务状态与用户授权范围内的接口;Timstrat OS 本身的系统服务,则把这些调用与底层数据严格隔离开来——每一层只能看到自己被授权的那部分数据。数据是否用于模型训练、用户是否可以关闭相关授权,时策科技在隐私政策中作出清晰约定,用户可以随时查阅。

在这条旅程中,权限模型是一道贯穿始终的闸门。操作系统掌握着传感器、通知、文件、网络等底层能力,任何应用或系统服务访问这些能力,都须经过用户授权。时策科技为 Timstrat OS 设计了分级授权机制:一般能力在应用首次使用时提示,敏感操作触发二次确认,健康类数据作为高敏感信息处理,严格遵循单独同意与目的限定原则;所有访问行为均留下日志,便于事后审计与用户自查。
旅程的终点,是用户对数据的处置权。时策科技为用户提供完整的数据权利入口:可以查询自己的账号中存有哪些信息,可以更正或删除单条记录,可以导出数据用于迁移,也可以通过账号注销或恢复出厂设置,让设备回到未被使用的状态。这些入口的交互方式与数据清除规则,随系统正式版一同一并交付,用户可以随时查阅、随时操作。
从采集、本地处理、账号同步、云端调用到最终删除,一条数据在 Timstrat OS 上的旅程,完整勾勒出时策科技在这款操作系统上构建的隐私工程骨架。其数据架构设计遵循个人信息保护领域的通行原则,包括告知同意、最小必要、目的限定与安全保护;数据流图、字段清单与存储位置说明随系统文档一并公开,用户可以逐项查阅。

时策科技的代表人表示,操作系统层面的数据设计“不是做给监管看的,是做给用户看的”——用户应该清楚自己的数据去了哪里、被谁使用、怎样取回。
这一设计理念,也成为 Timstrat OS 后续迭代的核心遵循。在版本演进过程中,时策科技会持续梳理全链路数据流转节点,针对新接入的设备形态、新增的功能模块,第一时间明确数据的采集范围、处理规则与同步边界,从源头避免无目的的信息留存。同时,团队也会结合用户反馈与行业最佳实践,不断优化授权交互的清晰度,让每一次权限申请都对应具体的使用场景,不让模糊的条款消耗用户的信任。
对时策科技而言,数据旅程的搭建从来不是一次性的工程。当 Timstrat 生态的设备持续丰富、服务不断延伸,这条从端侧出发、经账号衔接、由权限守护、最终交还用户掌控的数据链路,始终以用户权益为锚点,让智能设备的协同建立在安全、透明的基础之上。这既是 Timstrat OS 区别于通用操作系统的差异化特质,也是时策科技面向智能终端长期发展给出的明确承诺。